Πώς η τεχνική Laser Fault Injection παρακάμπτει τα μέτρα ασφαλείας του RP2350
Ερευνητές ασφαλείας κατάφεραν να παρακάμψουν τα συστήματα προστασίας του νέου μικροελεγκτή RP2350 της Raspberry Pi, χρησιμοποιώντας τεχνικές έγχυσης σφαλμάτων με λέιζερ.
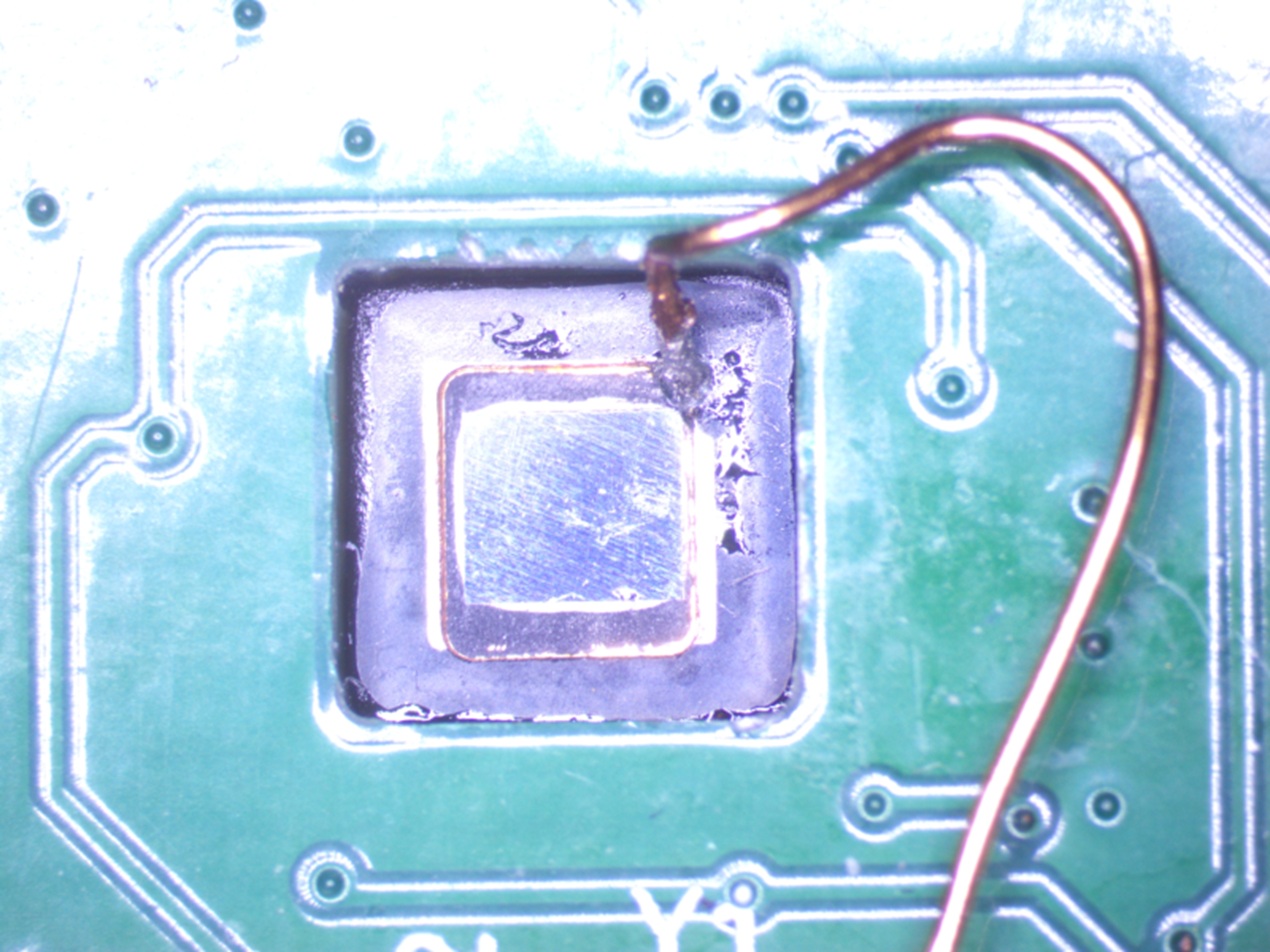
Ο νέος μικροελεγκτής RP2350 της Raspberry Pi, ο οποίος βρίσκεται στην καρδιά του πρόσφατου Raspberry Pi Pico 2, βρέθηκε στο στόχαστρο ερευνητών ασφαλείας. Χρησιμοποιώντας μια εξειδικευμένη μέθοδο φυσικής επίθεσης με λέιζερ, κατάφεραν να παρακάμψουν τα ενσωματωμένα μέτρα ασφαλείας και να θέσουν το τσιπ σε κατάσταση αποσφαλμάτωσης (debug mode).
Η συγκεκριμένη επίθεση βασίζεται στην τεχνική έγχυσης σφαλμάτων (fault injection), κατά την οποία εξωτερικά ερεθίσματα, όπως ηλεκτρομαγνητικοί παλμοί ή ακτίνες λέιζερ, χρησιμοποιούνται για να διαταράξουν τη λειτουργία του επεξεργαστή σε κρίσιμα δευτερόλεπτα. Στην περίπτωση του RP2350, η επίθεση επέτρεψε την παράκαμψη της ασφαλούς εκκίνησης (secure boot).
Η εξέλιξη αυτή αναδεικνύει τις προκλήσεις που αντιμετωπίζουν οι κατασκευαστές hardware στην προστασία των τσιπ από φυσικές επιθέσεις (physical attacks), καθώς η ασφάλεια σε επίπεδο λογισμικού δεν αρκεί όταν ο επιτιθέμενος έχει άμεση πρόσβαση στη συσκευή.
Τι είναι η τεχνική Laser Fault Injection (LFI);
Η έγχυση σφαλμάτων με λέιζερ είναι μια προηγμένη μέθοδος ανάλυσης ασφάλειας hardware. Οι ερευνητές χρησιμοποιούν δέσμες λέιζερ υψηλής ακρίβειας για να επηρεάσουν τη συμπεριφορά των τρανζίστορ στο εσωτερικό του τσιπ. Με τον τρόπο αυτό, μπορούν να προκαλέσουν στιγμιαία σφάλματα στη μνήμη ή στους καταχωρητές του επεξεργαστή, αναγκάζοντάς τον να παρακάμψει κρίσιμες εντολές ελέγχου, όπως η επαλήθευση της ψηφιακής υπογραφής του κώδικα εκκίνησης.
Η ευπάθεια στον RP2350
Ο RP2350 σχεδιάστηκε με σημαντικές αναβαθμίσεις ασφαλείας, συμπεριλαμβανομένης της αρχιτεκτονικής Arm TrustZone και της δυνατότητας ασφαλούς εκκίνησης (secure boot). Ωστόσο, η φυσική επίθεση με λέιζερ παρακάμπτει αυτούς τους λογικούς περιορισμούς. Στοχεύοντας το τσιπ κατά τη διάρκεια της διαδικασίας εκκίνησης, οι ερευνητές κατάφεραν να ενεργοποιήσουν τη λειτουργία αποσφαλμάτωσης (debug mode), η οποία υπό κανονικές συνθήκες θα έπρεπε να είναι κλειδωμένη.
Οι επιπτώσεις για την ασφάλεια των συσκευών
Αν και η ανακάλυψη αυτή είναι εξαιρετικά σημαντική για την κοινότητα της ασφάλειας πληροφοριών, δεν αποτελεί άμεση απειλή για τον μέσο χρήστη. Η διεξαγωγή μιας τέτοιας επίθεσης απαιτεί εξειδικευμένο εξοπλισμό, όπως μικροσκόπια ακριβείας και συστήματα λέιζερ, το κόστος των οποίων είναι απαγορευτικό για τους περισσότερους. Παρόλα αυτά, οι εταιρείες που χρησιμοποιούν τον RP2350 σε βιομηχανικές εφαρμογές ή συστήματα υψηλής ασφάλειας θα πρέπει να λάβουν υπόψη τους αυτούς τους φυσικούς κινδύνους.
Συχνές ερωτήσεις
Τι είναι ο μικροελεγκτής RP2350;
Είναι το νεότερο τσιπ που σχεδιάστηκε από την Raspberry Pi, προσφέροντας αναβαθμισμένες επιδόσεις και ενσωματωμένες λειτουργίες ασφαλείας σε σχέση με τον προκάτοχό του, RP2040.
Κινδυνεύουν οι απλοί χρήστες του Raspberry Pi Pico 2;
Όχι άμεσα. Η επίθεση απαιτεί φυσική πρόσβαση στη συσκευή, εξειδικευμένο εξοπλισμό λέιζερ υψηλού κόστους και βαθιά γνώση της αρχιτεκτονικής του τσιπ.
Μπορεί να διορθωθεί αυτή η ευπάθεια με ενημέρωση λογισμικού;
Οι επιθέσεις έγχυσης σφαλμάτων σε επίπεδο υλικού (hardware) είναι εξαιρετικά δύσκολο να αντιμετωπιστούν πλήρως με ενημερώσεις λογισμικού (software patches), καθώς εκμεταλλεύονται τη φυσική δομή του πυριτίου.
Συντάκτης
Κωνσταντίνος Καράπαπας
Επικεφαλής Στρατηγικής Περιεχομένου (Head of Content Strategy) του E-HowTo.gr & Digital Governance Expert. Από το 2007 δραστηριοποιείται στον χώρο του SEO και της κατασκευής ιστοσελίδων. Ως ιδρυτής του Dnews (dikaiologitika.gr), οδήγησε το μέσο στην κορυφή της αξιοπιστίας στην Ελλάδα (Reuters Institute Digital News Report 2020–2024). Εξειδικεύεται στη δημιουργία τεκμηριωμένων οδηγών για το gov.gr και τις ψηφιακές υπηρεσίες.